跳至主要内容AI 数据防泄漏
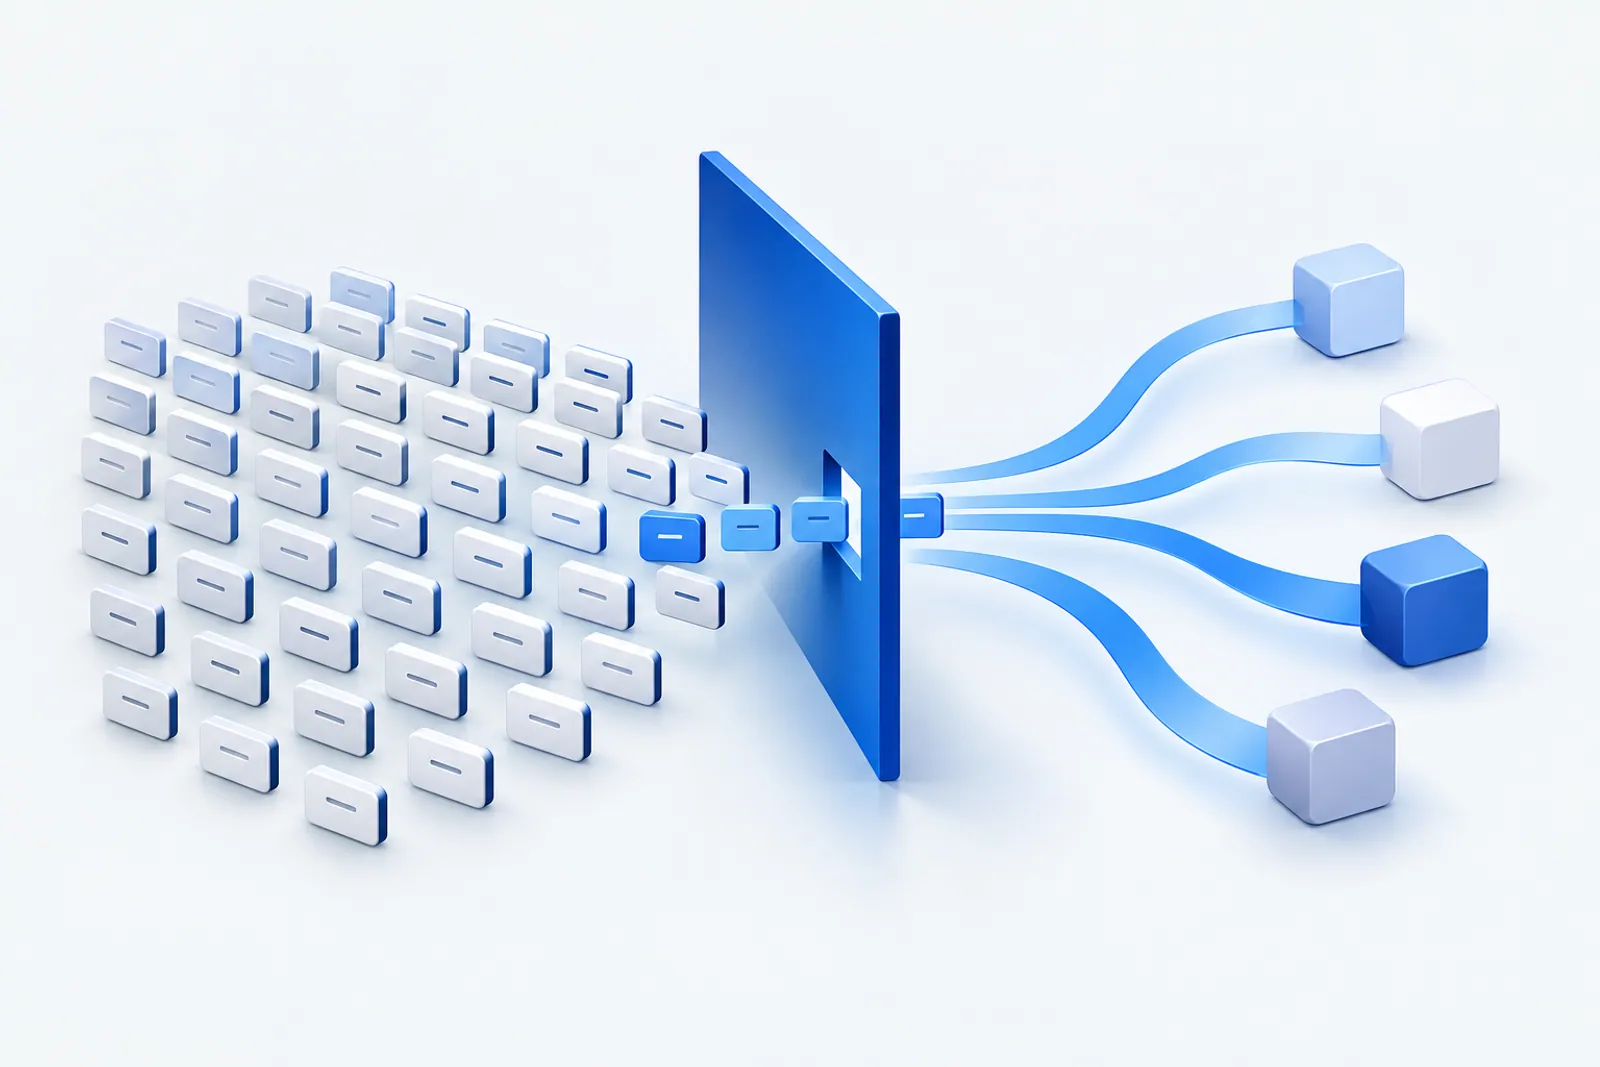
面向 AI 编程、办公助手与 Agent 工具的数据出口,实施敏感数据识别、策略阻断、可逆脱敏和全链路审计,让模型交互可控、可审、可溯。
需要解决的核心风险
员工向公共模型提交源代码、客户信息和商业资料
AI 编程与 Agent 工具绕开传统网络出口和审计链路
敏感内容在提示词、附件或上下文中被隐式带出
缺少按人员、部门、工具和数据类型细分的管控策略
方案核心能力
终端与流量识别
识别本地 AI 工具、浏览器模型访问及相关进程和网络流量。
敏感数据检测
对代码、文档、个人信息和业务数据进行内容级识别与分级。
策略处置
按场景执行放行、告警、阻断、脱敏和审批等精细化动作。
审计溯源
记录主体、工具、数据、目的地和处置结果,支持事件调查。
典型应用场景
- 研发团队使用 Cursor、Copilot、Claude Code 等工具
- 员工使用公共大模型处理文档与业务数据
- 企业内部 AI 助手与第三方模型混合调用
- 对源代码、客户资料和核心知识产权的出口保护
可交付能力清单
- AI 工具使用现状与数据出口风险清单
- 终端 Agent、中心网关和管理控制台部署
- 敏感数据字典、检测模型与处置策略
- 事件告警、审计报表和应急处置流程
实施流程
识别出口
梳理 AI 工具、调用链与敏感数据类型。
制定策略
设置放行、脱敏、阻断与例外处理规则。
接入验证
验证终端与网关策略及业务可用性。
审计改进
跟踪策略命中、外发记录与误判反馈。
交付内容
具体范围、实施周期与验收标准,在项目评估后共同确认。
讨论这个方案可讨论的交付内容
- 场景与风险测试记录
- 接入、策略配置及验证说明
- 运行审计与改进事项